Михаил Пригаро
18 сентября 2026, 09:38
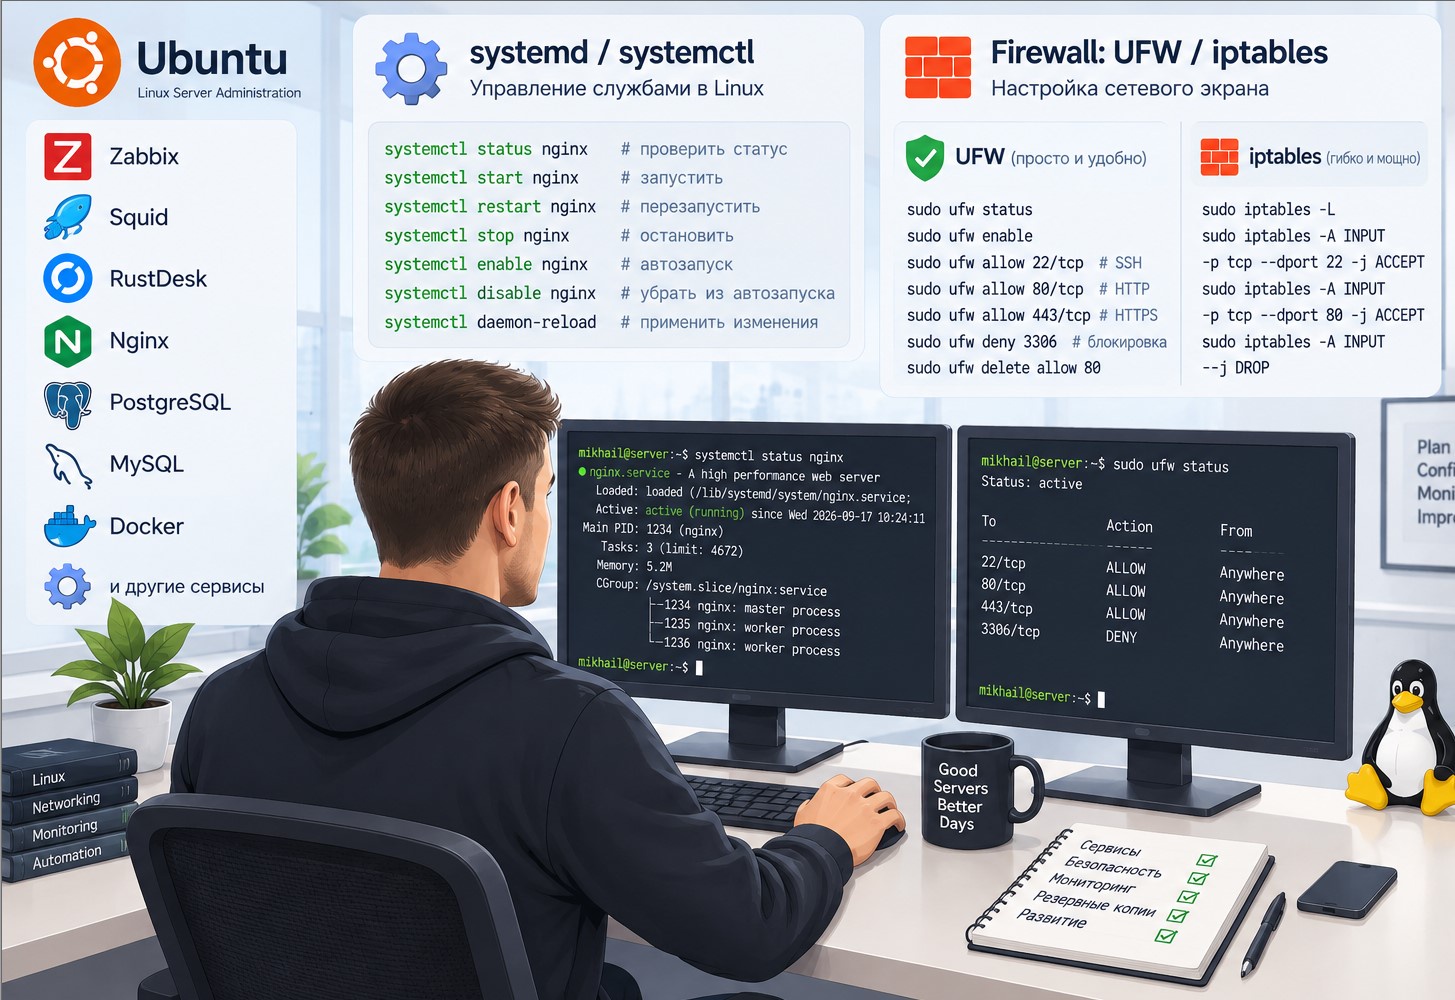
Настройка firewall (ufw/iptables)
Установка и базовая политика (ufw)
sudo apt install ufw -y
sudo ufw default deny incoming
sudo ufw default allow outgoing
sudo ufw enable
Открытые порты на моих серверах
sudo ufw allow 22/tcp     # SSH (лучше сменить на нестандартный)
sudo ufw allow 80/tcp     # Nginx HTTP
sudo ufw allow 443/tcp    # Nginx HTTPS
sudo ufw allow 3128/tcp   # Squid
sudo ufw allow 10050/tcp  # Zabbix agent
sudo ufw allow 10051/tcp  # Zabbix server
sudo ufw allow 21115:21119/tcp  # RustDesk
sudo ufw allow 21116/udp        # RustDesk
Ограничение SSH по IP
sudo ufw delete allow 22/tcp
sudo ufw allow from  to any port 22
Как посмотреть текущие правила
sudo ufw status verbose      # краткий вывод с политиками
sudo ufw status numbered     # с номерами (для удаления)
sudo iptables -L -n -v       # если нужны правила iptables напрямую
Как открыть новый порт
sudo ufw allow /tcp
sudo ufw allow /udp
sudo ufw reload
Как удалить правило
sudo ufw status numbered
sudo ufw delete
iptables (NAT/DNAT, VPN-маскировка)
sudo iptables -t nat -A PREROUTING -p tcp --dport  -j DNAT --to-destination :
sudo netfilter-persistent save   # сохранить правила после перезагрузки